生物医药企业赴港上市:数据合规已成监管“必答题”
近期,香港资本市场展现出强劲的融资活力,在境内企业赴港上市持续升温的背景下,生物医药企业因其业务特殊性——研发、临床、注册、商业化全链条深度涉及临床试验数据、患者个人信息、人类遗传资源等核心敏感数据——正面临日趋严格的数据合规审查。
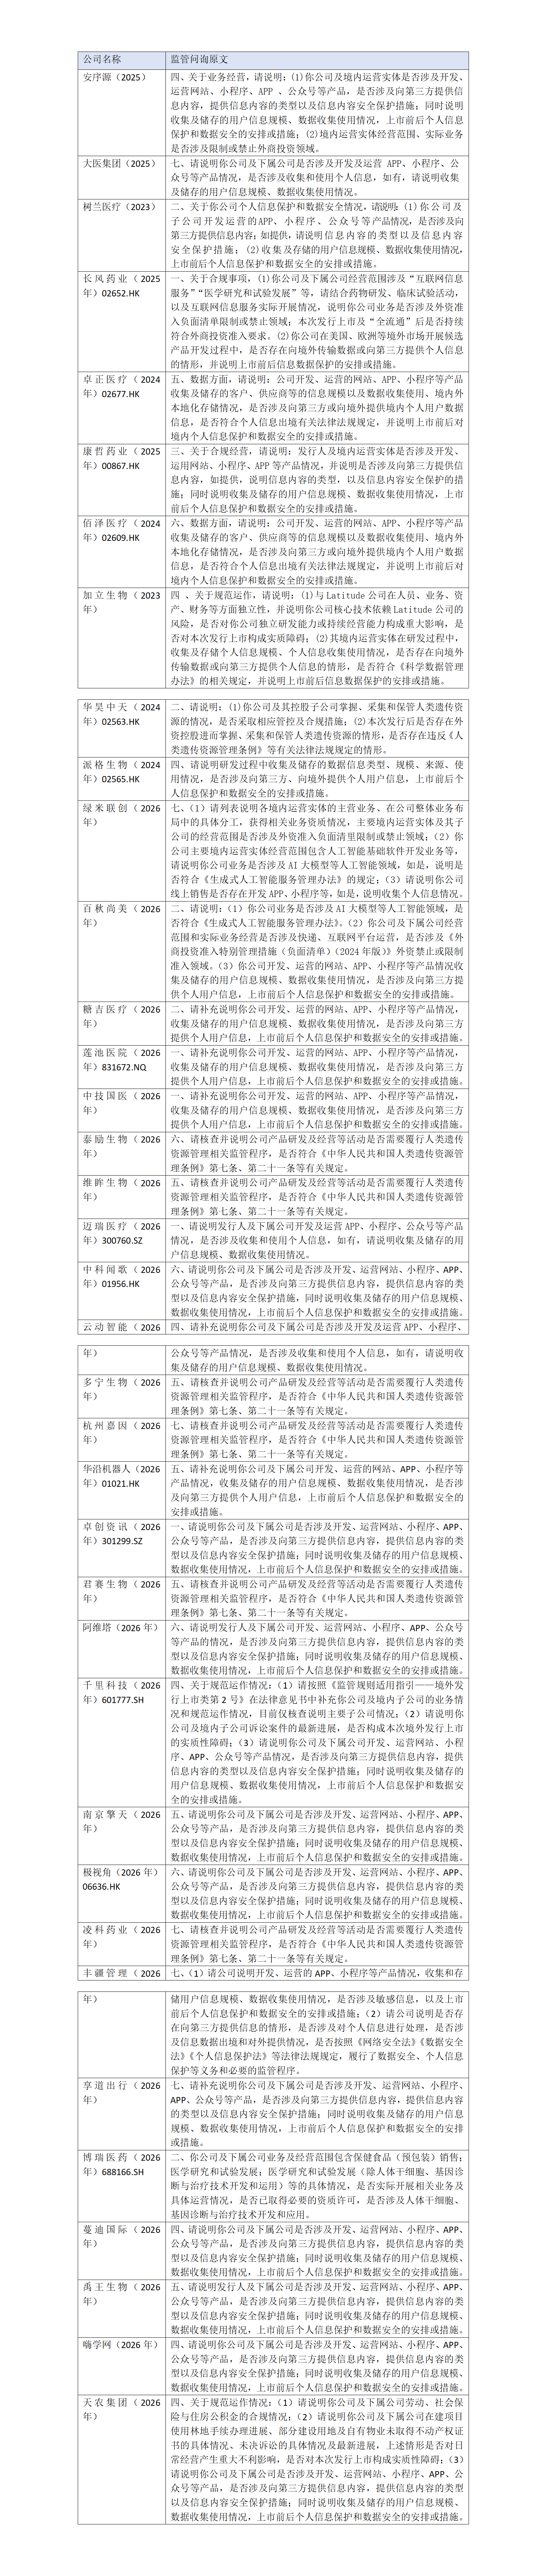
2025年,中国证监会共向337家企业出具境外上市备案反馈意见,其中医药企业占比达15%,现如今,大部分赴港上市成功的内地企业均在招股书中不同程度披露了数据合规相关信息,而生物医药及医疗健康行业更是披露最为集中的领域之一。由此可见,伴随资本活跃度提升的是数据合规审查的日益严格。对于生物医药企业而言,数据合规已从“加分项”转变为“必答题”。
一、数据合规为何成为港股上市的核心关注点?
生物医药企业从靶点发现、临床前研究到多中心临床试验,每一阶段均涉及高度敏感的数据类型:临床试验数据、患者个人健康信息、医学影像资料、人类遗传资源信息等,这些数据一旦泄露或不当使用,极易导致自然人的人格尊严或人身财产安全受到侵害,属于《个人信息保护法》所界定的“敏感个人信息”,需满足“单独同意”“影响评估”等更高合规要求。同时,涉及人类遗传资源信息采集与出境的企业,还需严格遵守《人类遗传资源管理条例》国际合作审批/备案的合规要求。对于业务涉及人工智能药物研发的企业,还需关注《生成式人工智能服务管理暂行办法》项下的算法备案及安全评估等义务。
在实践中,无论是中国证监会的境外上市备案审核,还是香港交易所、证监会的问询,均将数据合规作为重点审查科目。香港审核机构近年以《网络安全审查办法》《网络数据安全管理条例》等重点法律法规为基础,要求企业从适用性、客观条件是否触发、是否涉国家安全,以及整体合规现状与合规能力、未来合规承诺等多个维度进行评估和论证。监管颗粒度的显著提升,对企业的合规深度和论证质量提出了更高要求。
二、证监会反馈意见的核心关注点分析
在医药领域的企业境外上市备案过程中,证监会就多家企业的数据合规问题提出了反馈意见。梳理反馈意见可以发现,证监会的审查重点主要集中在以下四个方面:
(一)数据收集与使用合规性
超过八成的企业被问及企业网站、APP、小程序、公众号等的数据合规情况。这是监管反馈中出现频率最高的问题之一,监管的关注重点在于企业是否开发运营相关产品、是否涉及收集和使用个人信息,以及收集及储存的用户信息规模与数据使用情况。
典型问询如:迈瑞医疗(2026年)被要求说明“开发及运营APP、小程序、公众号等产品情况,是否涉及收集和使用个人信息”;安序源(2025年)被要求说明“是否涉及开发、运营网站、小程序、APP、公众号等产品,是否涉及向第三方提供信息内容”;大医集团(2025年)被问及“是否涉及开发及运营APP、小程序、公众号等产品情况,是否涉及收集和使用个人信息”;康哲药业(2025年)被要求说明“是否涉及开发、运用网站、小程序、APP等产品情况,是否涉及向第三方提供信息内容”;树兰医疗(2023年)亦被要求说明“开发运营的APP、小程序、公众号等产品情况,是否涉及向第三方提供信息内容”。
(二)数据出境合规性问题
随着数据出境监管趋严,相关问题问询比例显著上升。监管重点关注企业是否存在向境外传输数据或向第三方提供个人信息的情形,是否符合个人信息出境有关法律法规规定。
典型问询如:丰疆管理(2026年)被要求说明“是否存在向第三方提供信息,是否涉及信息数据出境和对外提供情况”;长风药业(2025年)被问及“在美国、欧洲等境外市场开展候选产品开发过程中,是否存在向境外传输数据或向第三方提供个人信息的情形”;卓正医疗(2024年)被要求说明“是否涉及向第三方或向境外提供境内个人用户数据信息,是否符合个人信息出境有关法律法规规定”。
(三)上市前后数据保护措施安排
多数企业被要求说明上市前后信息数据保护的安排或措施,监管旨在确认企业在上市融资后,是否具备持续合规运营的数据安全保障能力。
典型问询如:百秋尚美(2026年)被要求“说明上市前后个人信息保护和数据安全的安排或措施”;康哲药业(2025年)被要求“说明上市前后个人信息保护和数据安全的安排或措施”;佰泽医疗(2024年)被要求“说明上市前后对境内个人信息保护和数据安全的安排或措施”;加立生物(2023年)被要求“说明上市前后信息数据保护的安排或措施”。
(四)特殊数据类型合规管理
部分企业因涉及特殊数据类型受到针对性问询,其中生物医药企业尤以人类遗传资源管理为关注焦点。监管已不再满足于企业出具“已取得行政许可”的结论性意见,而是实质性审查企业是否存在外方主体违规利用我国人类遗传资源开展科研,或未履行备案程序将数据/样本向境外提供之情形。
典型问询如:华昊中天(2024年)被要求说明“公司及其控股子公司掌握、采集和保管人类遗传资源的情况,是否采取相应管控及合规措施”;派格生物(2024年)被要求“说明研发过程中收集及储存的数据信息类型、规模、来源、使用情况”。
此外,随着AI技术在药物研发领域的应用日益普及,涉AI的生物医药企业已被明确问及关于《生成式人工智能服务管理暂行办法》的合规落实情况,算法备案与安全评估已成为特定行业境外上市的实质性准入条件之一。
典型问询如:绿米联创(2026年)被问及“公司业务是否涉及AI大模型等人工智能领域,如是,说明是否符合《生成式人工智能服务管理暂行办法》的规定”;百秋尚美(2026年)被要求说明“公司业务是否涉及AI大模型等人工智能领域,是否符合《生成式人工智能服务管理暂行办法》”。
三、生物医药企业的独特挑战:当行业特性遭遇监管红线
从前述证监会四大反馈维度可以看出,监管机构对生物医药企业的审查绝非“一刀切”式的通用询问,而是精准击中了行业特有的数据风险点。当数据来源合规、数据出境合规、上市前后保护措施及特殊数据类型管理这四重审查框架,与生物医药企业深度依赖临床试验数据、人类遗传资源及患者个人信息的业务本质相遇时,以下三大特有挑战便浮出水面:
(一)多中心临床试验下的数据跨境悖论
生物医药企业的研发活动天然具有跨国属性——为加速新药上市,多中心临床试验往往同时在中国、美国、欧洲等多地开展,临床数据需要在境内外申办方、CRO及研究中心之间流转。然而,数量巨大的健康医疗大数据很可能被定位为“重要数据”,原则上要求境内存储;《人类遗传资源管理条例》对涉及我国人类遗传资源信息的出境设置了严格的审批门槛;《个人信息保护法》则对跨境提供敏感个人信息提出了单独同意、安全评估、标准合同或认证等多重前置条件。临床试验的效率和全球化布局要求数据流动,而监管框架则以“限制流动、严格审批”为基本原则。企业若未能在上市前厘清自身数据流、完成出境合规路径的搭建,便很可能出现数据合规风险。
(二)临床试验中的敏感个人信息处理难题
相较于一般行业,生物医药企业在临床试验中处理的个人信息具有高度特殊性:受试者的病历、检验结果、基因信息、影像资料等,均属于《个人信息保护法》界定的“敏感个人信息”。对此类信息的处理,不仅需要取得受试者的“单独同意”,还需进行个人信息保护影响评估,并采取更严格的保护措施。
然而,实践中,知情同意书的签署往往由研究机构或CRO执行,企业对受试者告知是否充分、同意是否“单独且明确”缺乏直接控制力;同时,临床试验源文件(如医院病历、实验室记录)的保存权责由研究机构与申办方在合同中约定,企业在数据存储期限、访问权限等环节的合规管理难度极大。
(三)人类遗传资源管理的“高压线”
人类遗传资源信息是我国一项重要的战略资源,其采集、保藏、利用和对外提供均受到《人类遗传资源管理条例》及其配套细则的严格管制。对于生物医药企业而言,只要涉及以我国人群为对象的基因检测、生物样本分析或遗传信息研究,便可能落入监管范畴。尤其当企业存在外资成分(常见于VIE架构下)时,违规采集或出境行为更可能触及“禁止境外组织及其实控机构在我国境内采集、保藏人类遗传资源”的红线。
在这一领域,监管已从“形式审查”走向“实质穿透”。证监会在华昊中天、派格生物等企业的反馈中,要求说明“掌握、采集和保管人类遗传资源的情况及管控措施”,其背后逻辑在于如果企业的研发管线严重依赖中国人群的遗传资源数据,却未建立规范的内部管控制度,则不仅面临行政处罚风险,更可能动摇上市主体的业务合法性基础。
四、双重监管格局下的合规应对框架
理解上述挑战之后,企业还需正视港交所与中国证监会所形成的“双重监管格局”。港交所方面,更关注招股书中对数据合规风险是否充分披露,以及企业是否具备“持续合规”的制度能力——这体现在其对上市前后信息数据保护措施的一再追问上。中国证监会方面,则侧重核查企业在历史运营中的数据活动是否符合境内法规的实体要求,尤其在数字化产品运营、数据出境、人类遗传资源管理等维度逐项验证。
因此,企业既需“说得清过去”——对既往数据处理活动的事实与合规状态作出完整、准确的披露与论证;也需“管得住未来”——建立健全的数据安全管理制度、组织架构与应急预案,确保上市后仍能持续满足监管要求。
因此企业需要建立合规体系:包括明确的数据安全负责人及管理机构、数据分类分级制度、个人信息保护影响评估操作规程、数据出境安全评估或标准合同备案记录、以及用户行权响应机制等。
五、专业服务的价值:从风险识别到监管通关的全链路支撑
面对上述挑战与双重监管压力,生物医药企业所需的不再是单点式的法律咨询,而是一套覆盖“事前排查—事中整改—事后回应”的全链路专业支撑。基于协助多家企业成功赴港上市的实务经验,我们认为如下服务模块构成了数据合规护航的核心闭环:
第一步:精准研判业务模式与数据流特征。每一家生物医药企业的研发管线、试验设计、CRO合作模式和数据流向均有不同。专业团队需要深入拆解企业的具体业务场景——哪些临床试验涉及多国数据流转?哪些研究涉及人类遗传资源采集?哪些APP、小程序在收集患者数据?在此基础上绘制的“数据地图”,是所有后续合规工作的基石。
第二步:开展数据合规尽职调查。对企业的数据处理活动进行全面“体检”:数据类型与规模、存储位置与期限、传输方式与第三方共享情况、知情同意与告知义务履行情况等,形成详尽的合规底稿。
第三步:实施合规差距分析并推进整改落地。对照《网络安全法》《数据安全法》《个人信息保护法》《人类遗传资源管理条例》《网络数据安全管理条例》等法规的逐项要求,识别差距、制定整改方案并协助企业推进制度搭建、流程优化与技术部署,确保整改成果可验证、可追溯。
第四步:出具数据合规法律意见书。为招股书的披露提供专业法律背书,全面涵盖网络安全等级保护、数据分类分级、个人信息保护机制、人类遗传资源管理、数据出境合规等维度,向监管机构呈现企业的数据合规全貌。
第五步:协助回复境内外监管问询。无论是中国证监会的备案反馈,还是港交所的聆讯补充问询,均可基于扎实的尽调底稿与整改成果,精准回应监管关切。
六、前瞻布局:合规不仅是上市的“敲门砖”,更是业务的“护城河”
对拟赴港上市的生物医药企业而言,数据合规的意义早已超越“满足审核要求”这一表层目标。从趋势来看,证监会的反馈问题正从概括性询问走向场景化、数据化的深度核查——企业若在上市前已建立完善的合规体系,不仅能大幅缩短问询周期、降低上市不确定性,更能在未来的国际合作交易中凭借规范的数据治理赢得对手方信任。
反之,若将合规视为“应付审核”的阶段性任务,则不仅可能在备案阶段遭遇反复追问,甚至可能因历史违规行为(如数据安全行政处罚)导致上市窗口错失。数据合规整改涉及制度设计、技术部署、流程再造和人员培训,绝非朝夕之功。尽早启动合规布局,将专业法律支持嵌入产品研发、临床试验设计与上市筹备的每一个关键节点,方能在资本市场的竞逐中行稳致远——让合规真正成为企业价值的“加分项”,而不仅是监管审核的“必答题”。
附件:近年港股上市企业监管问询汇总表